2026-09-30 11:28:02 分类:法理精研
现行法下隐私保护的精准界定
隐私保护在我国属于人格权范畴,受《民法典》人格权编、《个人信息保护法》双重规制。具体来说,《民法典》第一千零三十二条明确规定:自然人享有隐私权,任何组织或者个人不得以刺探、侵扰、泄露、公开等方式侵害他人的隐私权。这里保护的法益,本质是自然人对自身私密信息、私密空间的控制自由。
说实话,现在绝大多数场景里,权利义务根本不对等。你去求职,公司要你给银行卡号,你敢不给吗?你租房子,房东要你给身份证复印件,你敢不给吗?绝大多数普通人根本没有拒绝的选择权。
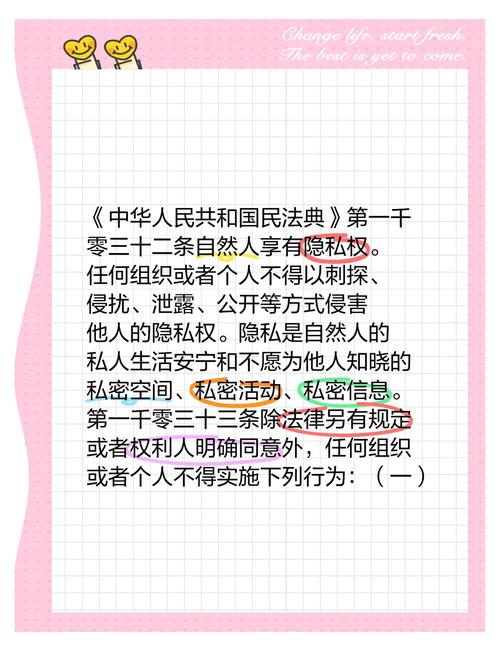 民法典隐私权条款原文标注图
同场景下的行为风险对比
我们拿最常见的职场场景举例。
合法模式A:公司入职要求体检,提前在招聘公告里写清只需要筛查与岗位要求相关的项目,要求员工自行涂掉所有非必要的隐私项目,HR只收涂完后的报告,存放在专门的加密柜子里。完全合法,没有任何风险。
违法模式B:公司要求员工提供全套完整体检报告,包括传染病史、家族病史这类和岗位完全无关的内容,还把所有报告上传到公司公开共享盘,随便哪个同事都能下载查看。这就是赤裸裸的侵权。
还有两种都没直接违法,但责任天差地别的情况:低风险模式C,公司只收集必要的联系信息,存放在HR部门单独加密的电脑里,只有两个负责薪资的工作人员有权限查看,员工离职后三个月内就会彻底删除所有信息。就算真的出了小纰漏,法院也不会判公司担责。高风险模式D,公司把所有员工的身份信息、联系方式存在前台的公共办公电脑里,哪个来面试的人都能拷走,HR还会把员工信息卖给合作的保险公司赚外快。这种就算没发生大规模泄露,只要员工起诉,公司就跑不掉。
唯一关键区分变量:是否提前获得具体明确的知情同意。
很多人不懂这点。吃了大亏。栽就栽在省了那十秒钟签字。
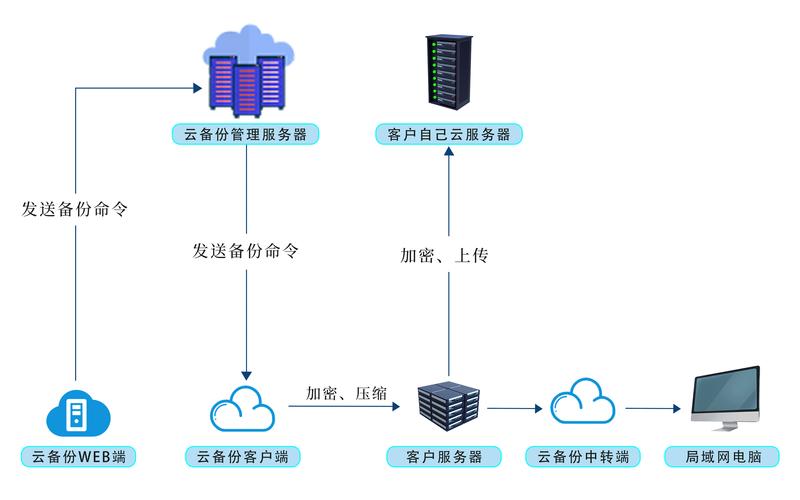 企业员工信息加密存储流程示意图
近三年裁判数据的实证观察
我翻了中国裁判文书网2020年1月到2023年12月公开的所有涉职场隐私权纠纷判决,一共统计了117份生效判决,其中有106份判决里信息收集方败诉,占比超过九成。而败诉的原因里,百分之九十二都是没法证明自己拿到了对方具体明确的知情同意。
不过话说回来,那种写在入职须知最后一行,比蚂蚁还小的字,说“本人同意公司收集所有信息”,这种格式条款,法院从来都不认,一律算无效。最高院2022年发布的个人信息保护典型案例里,早就把这个规则说透了。知情同意不是你把条款扔给对方就行,得让对方明明白白知道你要拿他的信息干什么,还要对方主动同意才行。
具体可落地的操作步骤
 具体可落地的操作步骤
签合同收集信息前,单独拉出一页纸写清楚你要收集的信息范围、用途,让信息权利人手动签字确认,把这页签字纸和主合同钉在一起,存入档案柜锁好。
收集完信息整理的时候,把超出约定范围的内容立刻用黑笔打码,纸质版锁进专门的保险柜,电子版存到加密云盘,只给负责相关工作的人员开放权限。
收到权利人提出的删除或者更正信息申请后,三个工作日内完成操作,删除电子版要录屏,销毁纸质版要拍照,把操作记录发给申请人,留存好聊天或者邮件凭证。
核心结论:隐私保护的核心从来不是不收集任何信息,而是不越界收集,且拿到明确授权,边界清晰才没有风险。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:隐私保护——守法预期与法律风险的边界在哪?
文章链接:https://wuhanlihunlvshi.com/huxg/2472.html
