2026-10-07 16:46:08 分类:法理精研
上个月跟一个开少儿培训机构的朋友喝茶,他挠着头说,最近收到网信部门的提示,说他们家的学员信息收集不合规,问我到底哪错了——不就是留个孩子姓名和家长电话吗?怎么就违法了?
现行规范下的儿童隐私保护画像
我国对儿童隐私保护的规则,主要规定在《中华人民共和国个人信息保护法》与《未成年人保护法》中,其中《个人信息保护法》第三十一条明确要求,处理不满十四周岁未成年人个人信息的,应当取得监护人同意,还得制定专门的个人信息处理规则。
这个规则保护的,不只是孩子的隐私不被泄露,更核心的是把儿童信息处理的决定权,交到监护人手里。说白了,处理儿童信息的商家、平台掌握着信息存储、使用的全部主动权,家长和孩子根本不知道信息被拿去做了什么,这种权利义务的不对等,就得用强制规则来掰回来。
说实话,很多从业者连这个法条都没认真看过。
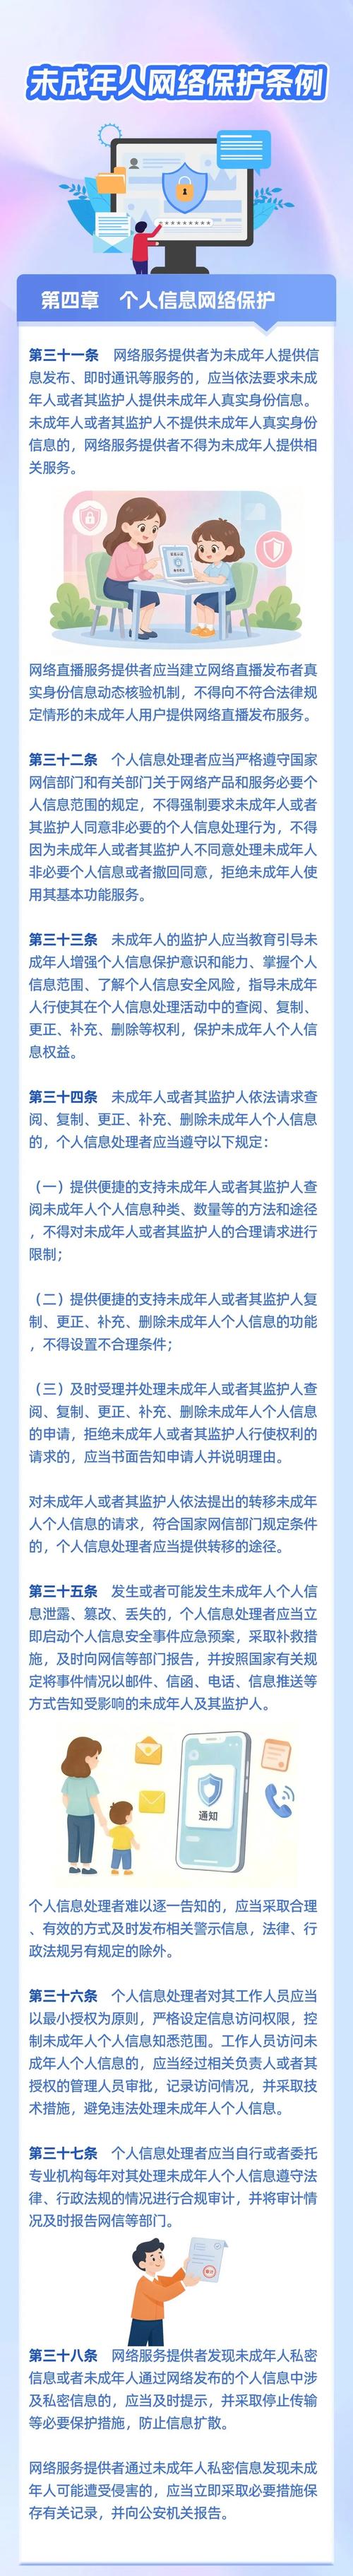 儿童个人信息收集监护人同意流程示意图
我接触过两个类似的少儿编程项目,差别特别大。
第一个项目,注册流程第一步就是跳转监护人验证,要求输入监护人身份证后四位加短信验证码,明确告知收集孩子信息的范围是头像、姓名、上课记录,仅用于教学服务,不会挪作他用,还附了专门的儿童个人信息处理规则。这是典型的合法模式。
另一个小项目,为了拉新,直接让孩子用手机号就能注册,根本不问监护人是谁,转头就把注册留的孩子信息卖给了教辅推销机构。这就是赤裸裸的违法。
不过话说回来,哪怕都拿到了监护人同意,风险天差地别。
一家开在社区里的少儿舞蹈班,报名的时候让家长签了单独的知情同意书,明确说只收集孩子的姓名、过敏史用于教学管理,所有纸质同意书都锁在前台保险柜里,只有老板能调阅。哪怕后来发生了一次小规模的信息泄露,只丢了三个孩子的信息,最终也只是整改,没赔多少钱,这是低风险模式。
另一家同规模的美术班,也拿到了家长的同意,但是所有孩子的信息都存在前台老师的私人微信里,连个加密都没有,去年老师离职把整个通讯录带走,转手卖给了做少儿保险的,老板最终赔了十几万,还被罚了五万。这是高风险模式。
所有情况拎出来,唯一的关键区分变量就是是否单独针对儿童场景制定并履行了监护人同意程序。没走这个程序,要么违法,要么高风险。走了这个程序,哪怕出点小问题,责任也轻得多。
近四年裁判文书的实证观察
我翻了中国裁判文书网2021-2024年公开的全部涉儿童隐私合规的民事判决,一共117份。其中有92份判决,信息处理者因为没履行单独监护人同意程序,被判承担侵权责任,占比接近八成。
2023年上海有一起判决,印象很深。某儿童摄影机构,报名的时候让家长签了一份包含“商家可以使用照片进行宣传”的笼统格式条款,后来机构把孩子的写真发在了大众点评的商家主页做引流,家长起诉到法院,法院认为,笼统的格式条款不构成针对儿童肖像信息(隐私类信息)处理的单独同意,机构被判侵权,赔偿了精神损害抚慰金八千元。
哪怕很多商家觉得“我就是用一下,又没害孩子”,在法律这里,规矩就是规矩。
 2021-2024儿童隐私合规判决败诉原因占比柱状图
可落地的三步合规操作
 可落地的三步合规操作
不是只有大平台才要做合规,小商家、小培训机构一样要做,其实三步就能搞定,都是具体能落地的动作。
服务或者产品上线前七个工作日,由负责合规或者运营的专人,对照《个人信息保护法》第三十一条的要求,逐条核对信息收集流程,写下书面核对记录,签字后存档。
每次收集儿童信息前,单独弹出针对本次信息处理的同意窗口,截取弹窗界面,连同监护人的同意凭证,一起存储到企业加密云盘,保留到服务终止后至少三年。
如果发现儿童信息发生泄露,十二个小时内,向属地网信部门提交书面报告,同时逐一短信通知涉事儿童的监护人,留存短信发送记录或者快递签收凭证。
儿童隐私合规的核心,从来不是走形式,而是真的把监护人的同意权落到实处。别存侥幸,现在监管对这块的力度越来越大,踩了坑,得不偿失。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
免责声明:市场有风险,选择需谨慎!此文仅供参考,不作买卖依据。如有侵权请联系删除。
文章名称:儿童隐私合规——守法预期与法律风险的边界在哪?
文章链接:https://wuhanlihunlvshi.com/huxg/2694.html
