亏大了。
很多人总觉得敏感数据保护是互联网大厂才需要操心的事,直到自己的奶茶店、健身房、物业公司因为卖了几千条用户手机号被判赔,才反应过来——哪怕你只是个开了三年的夫妻店,只要你碰了用户的手机号、人脸、健康记录,你就站在法律的责任线上。
法条划定的敏感数据边界
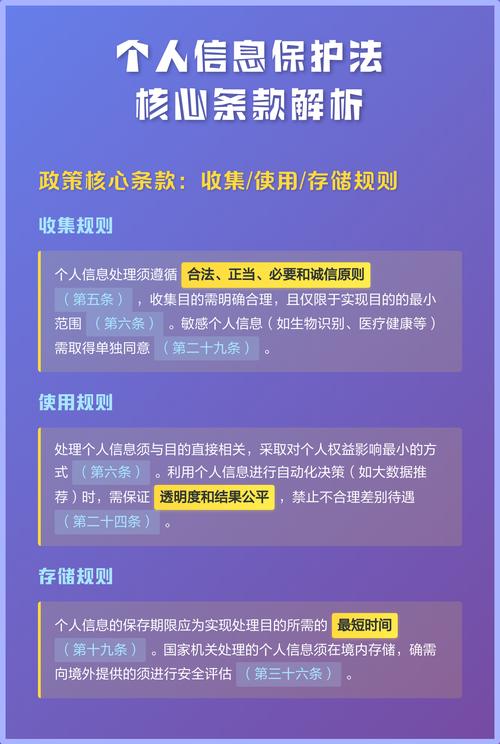
《个人信息保护法》第28条明确规定,敏感个人信息是一旦泄露或者非法使用,容易导致自然人的人格尊严受到侵害或者人身、财产安全受到危害的个人信息,包括生物识别、宗教信仰、特定身份、医疗健康、金融账户、行踪轨迹等信息,以及不满十四周岁未成年人的个人信息。
这里的权利义务从一开始就是不对称的。处理者主动收集数据,用户是被动交出信息的一方,义务几乎全压在处理者身上:要单独取得同意、要做安全评估、要出了问题及时补救,而用户手里攥着的是知情、撤回同意、删除、索赔的全套权利,哪怕你只是收了个手机号,只要没经过用户同意就拿去卖,用户随时可以起诉你。
同类操作背后的责任差在哪
见过商圈里两家做同款减脂餐的店。A店给留了手机号的用户发新品提醒,发之前单独弹个小框问要不要收营销信息,选“不需要”的直接进免打扰名单,每条短信末尾都带退订入口。B店把所有用户的手机号导出来,卖给了周边的健身房,连用户上次下单备注的“芒果过敏”“糖尿病需要无糖餐”这类饮食禁忌信息都打包卖了,根本没问过用户同不同意。
也见过同一个老小区的两任物业。C物业收业主的人脸数据用来刷脸进单元门,专门在独立机房用加密硬盘存这些数据,密码每3个月换一次,除了安保主管谁都碰不到,业主问起来随时能查自己的人脸数据什么时候删。D物业也是收人脸数据刷脸进门,从来没把数据卖出去过,只是把存在了前台的办公电脑里,电脑没设开机密码,谁路过都能点开看,上次修电脑的师傅甚至存了好几个业主的人脸照片在自己手机里,虽然没造成实际泄露,但真要出了事,D物业根本拿不出已经尽到管控义务的证据。
是否对敏感数据采取了与风险等级匹配的最小权限加密管控,就是这两类操作最核心的区分点。
已经生效的判决踩过哪些坑
根据中国裁判文书网2021—2024年公开的涉敏感数据侵权民事案件统计,共收录有效判决1247份,其中83%的被告为中小微经营主体,败诉原因集中在“无法举证已取得用户单独同意”“超范围收集行踪、健康类敏感数据”两个点。
2023年一份生效判决显示,某连锁课外培训机构因未对学员的体检报告(医疗健康类敏感数据)设置权限管控,被离职教务人员导出1700余份学员信息转卖至周边补习机构,最终机构向受影响学员合计赔付198万元精神损害抚慰金。
说真的,很多老板到现在都觉得,我收集个手机号、人脸数据,又没拿去杀人放火,能有多大事?真等数据漏了,用户找上门了,你拿不出当时用户同意的记录,再后悔都晚。
中小经营主体处理敏感数据的核心风险,从来不是技术不够先进,而是根本拿不出“已经合法取得同意、已经做好权限管控”的证据。
落地的动作别搞虚头巴脑的流程
很多人看完判决总问,我一个小老板,没技术团队,到底要怎么做才能不踩坑?
第一次要收用户人脸、手机号这些敏感信息的时候,别把同意条款夹在半米长的服务协议里混着让用户点,单独弹一个框,就问一句“是否同意我们收集您的人脸信息用于单元门门禁核验”,用户点完“同意”或者“不同意”的操作日志,自动存在带密码的本地硬盘里,存满3年不许删。
每季度第一个周五,行政把所有存敏感数据的文件夹、系统账号权限拉一遍,上个月刚离职的前台、教务、销售,所有访问权限直接删掉,拉完权限的截图存在专门的工作文件夹,经办人签个字就行,不用开长会搞什么流程审批。
真发现数据漏了——比如离职员工把用户手机号导出去卖了,别捂着,24小时内给所有受影响的用户发条短信说清楚情况,给个一键退订的链接,同时把泄露的范围、补漏的措施贴在官网首页,贴满30天再撤。
本内容仅供法律信息参考,不构成委托关系,不构成对裁判结果的任何形式承诺。
