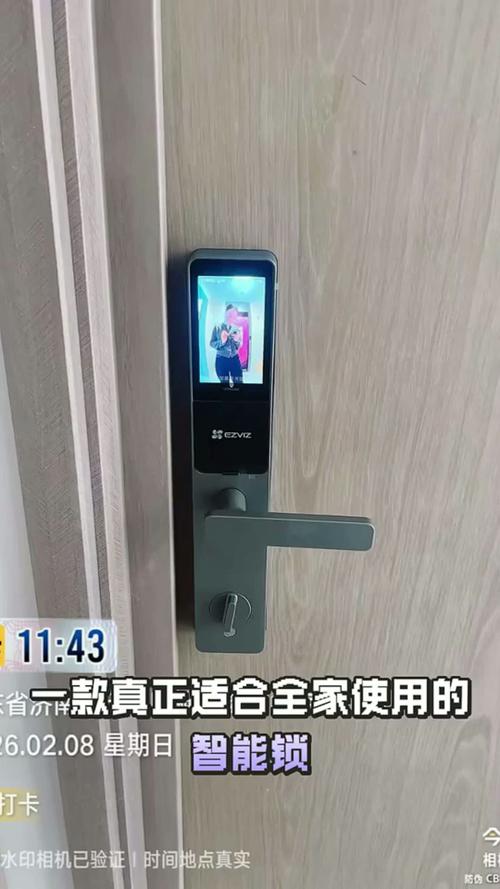
上个月刷到杭州萧山一位业主的求助帖,看完后后背发紧。业主小李半年前换了某大牌的联网智能门锁,主打远程开门、智能家居联动,花了快两千块。结果上个月小区整栋楼二十多户的智能门锁,被一个做测试的程序员十分钟破解了一大半——用的只是不到二十块钱淘来的信号抓取工具。
小李就是其中之一,对方测试完直接给他发了一张他家门打开后的照片,吓的他当天就请假回了家。报警,因为没有实际财产损失,只能做个登记。找厂商,厂商说漏洞是因为用户连接了不安全的家用wifi,不是我们产品的问题。找物业,说门锁是业主自行更换的,和物业没关系。
你家的智能设备,留了多少敞口的后门
去年国内某安全机构做过一次测评,拉了市面上二十款销量top的联网智能门锁,超过16款存在可被利用的安全漏洞,从密码截获到权限绕过,什么问题都有。不止门锁,你家里装的看娃摄像头、门口的智能快递柜、小区的人脸识别门禁、甚至连车上的联网车机,都可能藏着类似的问题。
说出来你可能不信,很多厂商为了压缩成本,根本不会给设备做足够的安全加密。甚至有不少小厂直接用开源的半成品固件,连最基本的漏洞扫描都不做,就拿到市面上卖了。
方便是真方便。风险也是真悬。
出了事,为什么普通人维权这么难
我去年接触过一个类似的咨询,一个女生在出租屋装了联网智能摄像头,说是防小偷,结果不到一年,发现自己的摄像头画面被人盗了,挂在境外网站卖会员。她哭着说,连她洗澡换衣服的画面都有。
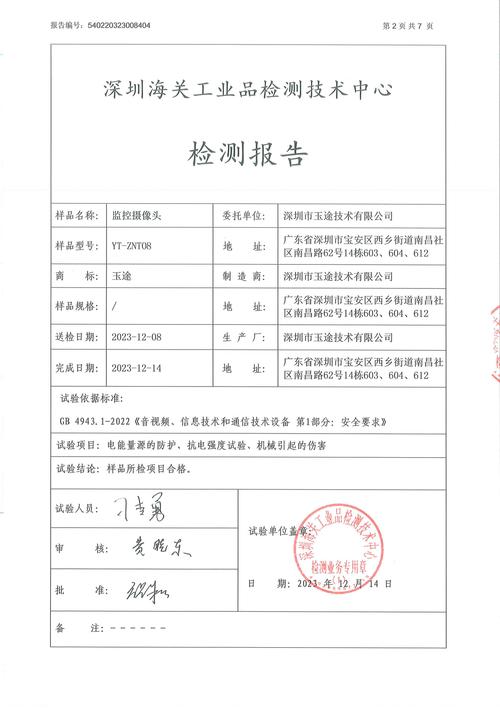
找摄像头厂商,厂商说你自己没改初始密码,责任在你。查下来才发现,厂商的设备存在漏洞,哪怕改了密码也能被绕开直接获取权限,但女生掏不出几万块的鉴定费去证明这一点。最后起诉,折腾了大半年,只拿到了五千块的赔偿,连律师费都不够cover。
说实话,现在的法律卡在这了。《网络安全法》要求厂商对产品的安全负责,但怎么负责?出了问题举证责任在谁?漏洞没有及时修补导致损害,要不要赔惩罚性赔偿?这些全都是模糊的。现在的规则还是谁主张谁举证,你让一个普通用户去拆厂商的代码找漏洞,这不就是赶鸭子上架吗?
厂商的用户协议里早就写好了,不对安全问题导致的间接损失负责,这种霸王条款,有的法院认,有的法院不认,没有统一的标准。说白了,出了问题全看运气。
法律还在追着漏洞跑
不过话说回来,这两年也不是完全没动静。最高法去年出的网络消费司法解释里,明确提到了智能商品的安全责任,可落到具体的物联网设备上,还是太粗了。
你想想,现在连小区的电梯、停车场的闸机全都是联网的,未来家家户户全是物联网设备,你吃什么、买什么、什么时候在家、什么时候出门,所有数据全在这些设备里。要是漏洞被别有用心的人利用,这不就是把所有隐私摆到别人面前吗?
很多人现在还觉得,物联网设备安全漏洞是遥不可及的技术问题,轮不到自己担心。真等到门被开了,隐私被泄了,才发现到处都找不到说理的地方。厂商甩锅,规则模糊,所有安全风险,最后全甩给了毫不知情的普通人。
那个杭州的小李,最后自己掏钱换了一把最传统的机械锁。他说,再也不想尝智能家居的鲜了。
想想挺无奈的。我们追着智能化的便利跑,可安全的底,怎么就没人帮我们兜住呢。法律还在一步步摸着石头过河,我们这些普通人,只能先自己多留个心眼了。
